

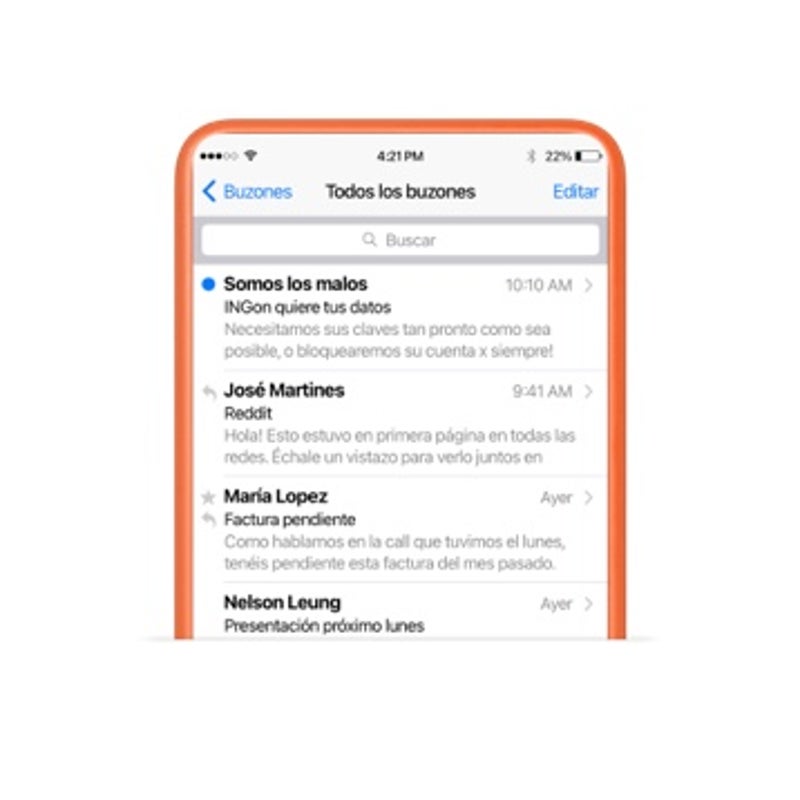
Me han enviado un mail desde una dirección rara Los ciberdelincuentes pueden usar nombres muy similares o idénticos a los de las personas o entidades que intentan suplantar, pero generalmente los correos llegan desde direcciones extrañas o que no son las habituales desde las que recibes el resto de comunicaciones . Por eso es importante prestar especial atención al dominio , (lo que viene después de la @, como por ejemplo, @ing.es). Si ves algo extraño, es muy posible que se trate de phishing.No obstante, algunos ataques más sofisticados también falsifican el dominio, por lo que lo mejor es que, en caso de sospecha, no pinches en ningún enlace y entres directamente a la página del banco poniendo la dirección en el navegador.
Los enlaces apuntan a una web que parece la del banco, ¿es real? Los correos y otros intentos de phishing suelen contener enlaces que apuntan a webs que simulan ser la original: , copian el logo, la identidad visual y otra serie de elementos con la intención de confundirte.Pero lo que no pueden copiar es el dominio: presta especial atención a la barra de direcciones y asegúrate de que es la correcta, de que no contiene variantes “sospechosas”, o de que no se trata de un subdominio. Para ello, mira bien lo que pone justo delante del “.es” o “.com”. Por ejemplo, “ing.es” , es la página de ING; en cambio, “ing.es.dominiofalso.com” sería la que un atacante podría utilizar.Por eso, ante la duda, lo mejor es que entres directamente escribiendo la dirección en el navegador o, mejor aún, que entres en tu cuenta a través de la aplicación móvil.
Tu banco nunca te pedirá tus claves completas ¿Te han pedido todos los dígitos de tu clave de seguridad? , Este es un claro síntoma de sospecha. En ING, por ejemplo, solo debes introducir tres dígitos aleatorios de los seis que componen tu clavePor eso es importante que nunca reveles todas tus posiciones de la clave de seguridad, ni proporciones ninguna posición por canales de mensajería, como correos electrónicos, SMS, WhatsApp o redes sociales. Si sospechas, introduce datos ficticios; si los aceptan, es que es una web falsa.
Nunca reveles el PIN o el CVV de tu tarjeta a otras personas El PIN y el CVV son datos clave con los que se autorizan los pagos. No reveles estos datos por canales como el email, SMS, WhatsApp o redes sociales. Cuando uses el CVV para validar tus compras, asegúrate de que la conexión está cifrada (tiene el «https» habilitado) y de que estás en una página de confianza.
Usa tu contraseña solo en la app del banco Tu código de validación móvil es la contraseña que has definido para validar las operaciones que haces a través de nuestra app en tu móvil o tablet. Por eso, en ING nunca te la pediremos a través de ningún link o página web. En algunos casos (y en otras entidades) se generan códigos aleatorios que se envían por SMS. Estos códigos solo deben introducirse en la app como parte del proceso de validación. Nunca proporciones estos códigos a terceros a través del teléfono ni cualquier otro canal.
Me han enviado un mail mal redactado Por último, otra pista puede ser el propio texto del email o de la página web. Rara vez los textos que envía una empresa tienen faltas graves de ortografía o redacciones confusas, pero es algo que suele ocurrir en correos de phishingNo es algo infalible, pero sí a tener en cuenta. Además, cuando te escriben desde tu banco lo más habitual es que lo haga usando tu nombre (aunque no siempre) mientras que los ciberdelincuentes suelen escribir en genérico.